IoT et Wi-Fi invité
Isolation VLAN40 et VLAN60 testée; accès Internet invité vérifié.
Modernisation d’un laboratoire multi-zones : commutation administrable, segmentation réseau, sécurité IT/OT, sauvegardes et planification d’accès distant sécurisé.
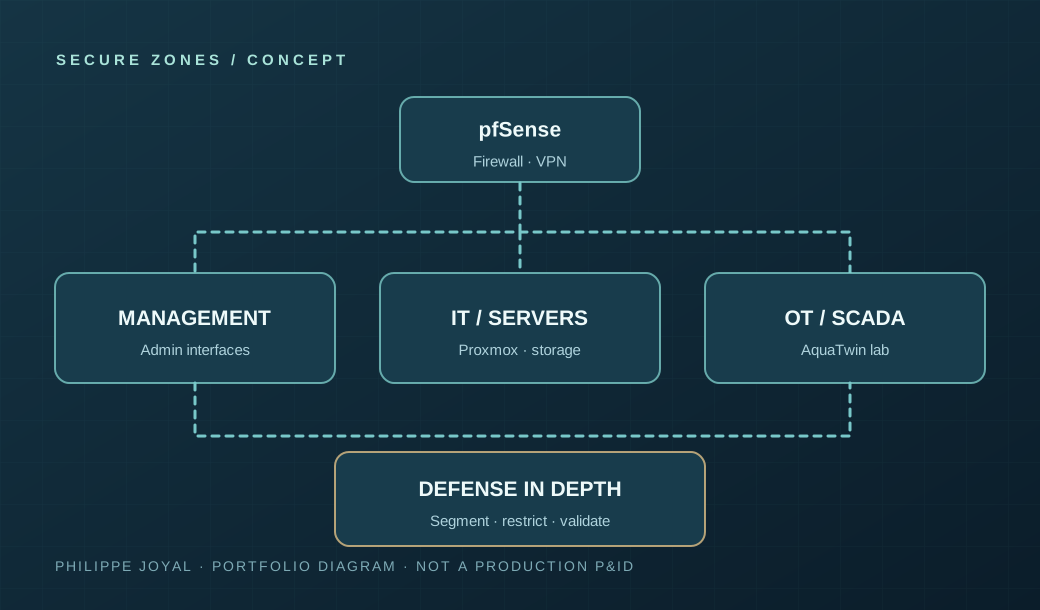 Illustration conceptuelle · données sensibles exclues
Isolation vérifiée sur les chemins testés.
Isolation VLAN40 et VLAN60 testée; accès Internet invité vérifié.
VLAN30, VLAN50 et VLAN99 affectés aux rôles dédiés.
VLAN70, pare-feu et reprise des services vérifiés.
Audit des règles, VPN et poste administratif encore en cours.
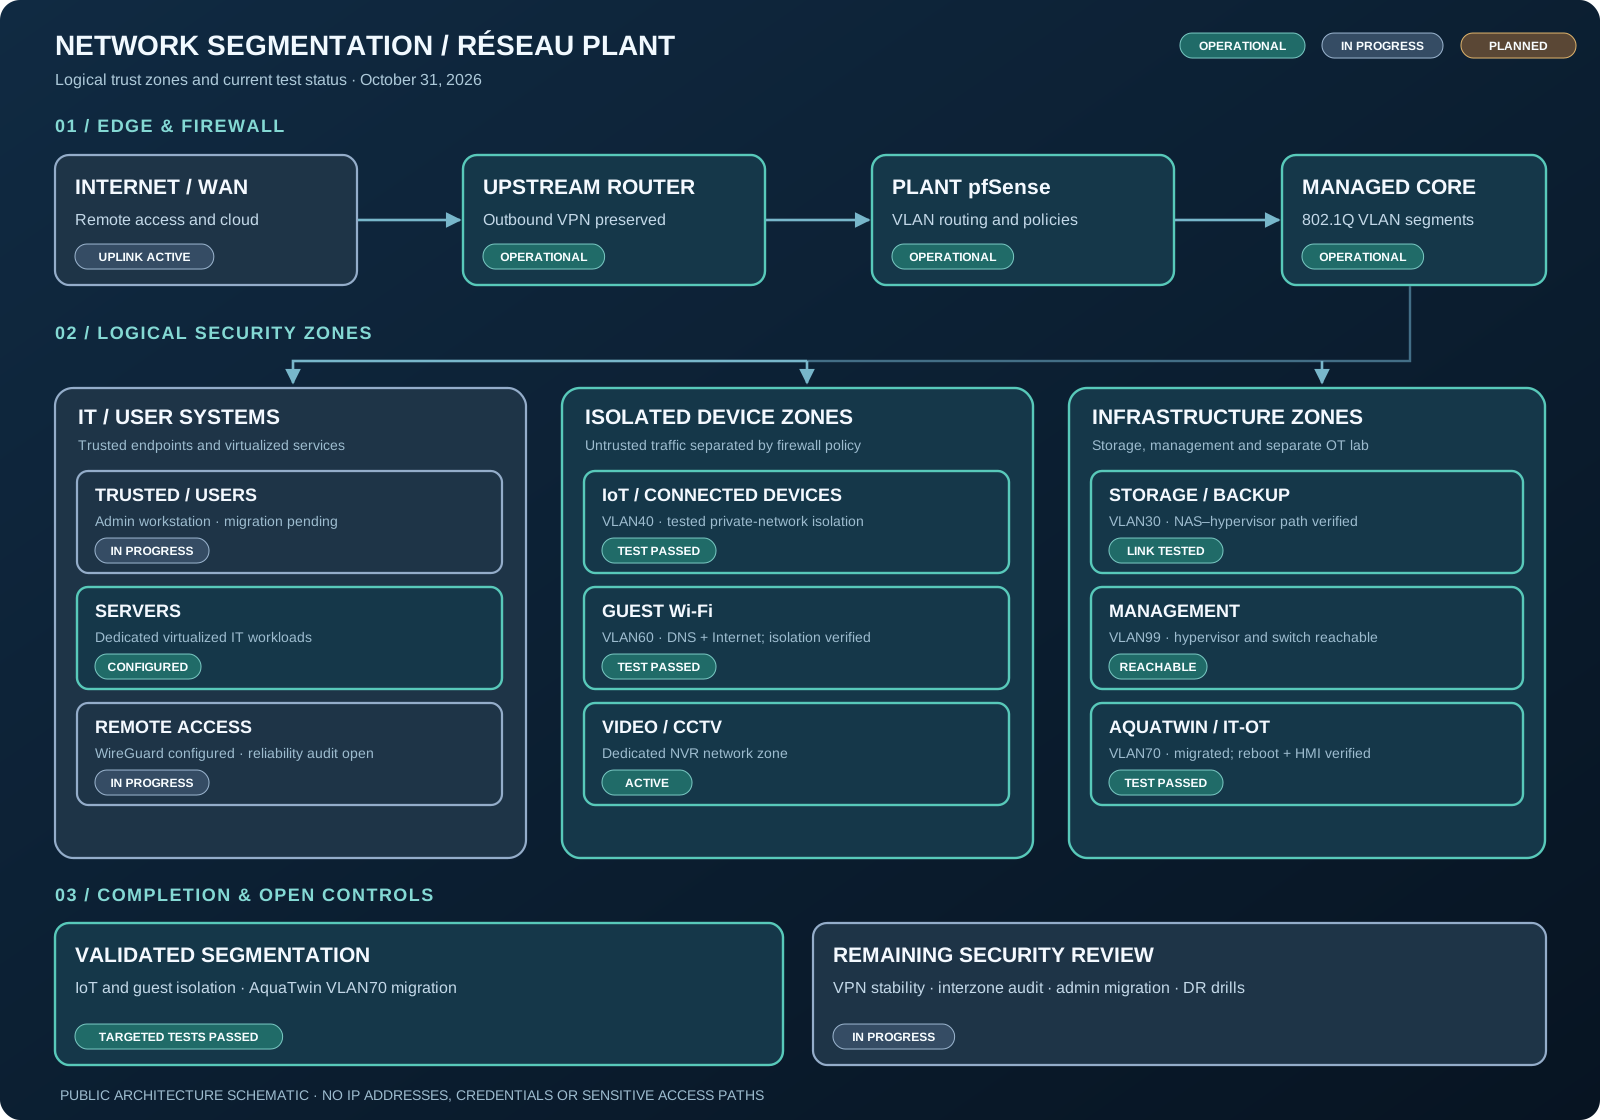
Résultats observés en laboratoire; tests partiels, sans audit indépendant ni certification.
L’objectif est de passer d’un réseau largement partagé à des zones définies par rôle et risque, puis de vérifier les communications autorisées et interdites. La conception s’appuie sur une infrastructure physique de laboratoire, incluant un commutateur géré, un pare-feu pfSense et des systèmes virtualisés.
Ports d’accès et trunks, retrait d’appartenance VLAN 1 sur des ports d’essai, séparation du plan de gestion.
Politiques interzones pfSense conçues selon le principe du moindre privilège et du refus par défaut.
Séparation des communications SCADA, PLC, services d’infrastructure et administration.
TrueNAS principal, MediaVault comme copie secondaire transportable, VPN WireGuard ciblé pour le NAS et le NVR.
Carte conceptuelle à adapter aux configurations réellement testées.
Administration du pare-feu, du commutateur et des hyperviseurs.
Services Linux, applications et virtualisation.
OpenPLC, Ignition SCADA, simulation et communications de procédé.
TrueNAS principal, sauvegardes distinctes et restauration testable.
NVR avec PoE intégré et accès distant restreint par VPN.
Isolation dédiée aux objets connectés, prévue ou en cours.
Services moins fiables isolés des actifs critiques.
Travaux de laboratoire vérifiables, sans revendiquer une certification ou un audit indépendant.
Trafic de couche 2 d’une VM Proxmox observé sur le VLAN attendu du commutateur administrable; preuve limitée à la couche 2.
Ports du commutateur et interfaces du TrueNAS principal et de Proxmox identifiés et associés au VLAN de stockage.
Tunnel pfSense WireGuard opérationnel avec un pair Android, derrière DD-WRT. Client VPN sortant distinct sur DD-WRT préservé.
NVR Hikvision sur zone dédiée; consultation locale et via VPN testée. Les caméras utilisent les ports PoE du NVR.
Politique de moindre privilège documentée pour les zones de confiance, serveurs, stockage, IoT, surveillance, administration et VPN; audit exhaustif des règles à compléter.
TrueNAS est le NAS principal; MediaVault reste une cible de sauvegarde secondaire distincte, transportable. Exercices complets de restauration à effectuer.
SCADA Ignition, OpenPLC et simulateur sur VM séparées avec communications de procédé démontrées; validation des conduits pare-feu à terminer.
Architecture expurgée des adresses et identifiants privés.
| Source | Destination autorisée | Politique visée |
|---|---|---|
| Poste administrateur | Interfaces de gestion | Restreint |
| Clients fiables / WireGuard | NVR et fichiers NAS autorisés | Autoriser par service |
| Serveurs | Services nécessaires et sauvegardes | Restreint |
| IoT / vidéosurveillance | Aucun accès libre à la gestion | Refus par défaut |
| MediaVault | Sauvegardes chiffrées autorisées | Accès ciblé |
Il s’agit d’une politique cible : les règles pfSense et les refus interzones exigent encore une validation complète.
Comparer règles d’interfaces, règles flottantes et VPN aux accès réellement permis ou refusés.
Limiter commutateurs, hyperviseurs et NAS aux postes d’administration explicitement autorisés.
Tester la restauration depuis TrueNAS et MediaVault, mesurer les objectifs RTO/RPO.
Tester les communications SCADA–PLC et les refus d’accès à AquaTwin.
Référentiels utilisés en conception : ISA/IEC 62443, NIST SP 800-82 et CIS Controls, sans déclaration de conformité. Consulter les normes.
Services déclarés installés : Squid, SquidGuard, Snort, Zeek, pfBlockerNG et ClamAV. Une migration progressive des charges lourdes vers des VM est à l’étude. Le mode actif des protections reste à vérifier.
Architecture de sécurité ↗