IoT et Wi-Fi invité
Isolation VLAN40 et VLAN60 testée; accès Internet invité vérifié.
Segmentation PLANT, laboratoire AquaTwin, sauvegardes et prochaines intégrations d’entreprise.
Zones actives séparées des futures intégrations.
Isolation VLAN40 et VLAN60 testée; accès Internet invité vérifié.
VLAN30, VLAN50 et VLAN99 affectés aux rôles dédiés.
VLAN70, pare-feu et reprise des services vérifiés.
Audit des règles, VPN et poste administratif encore en cours.
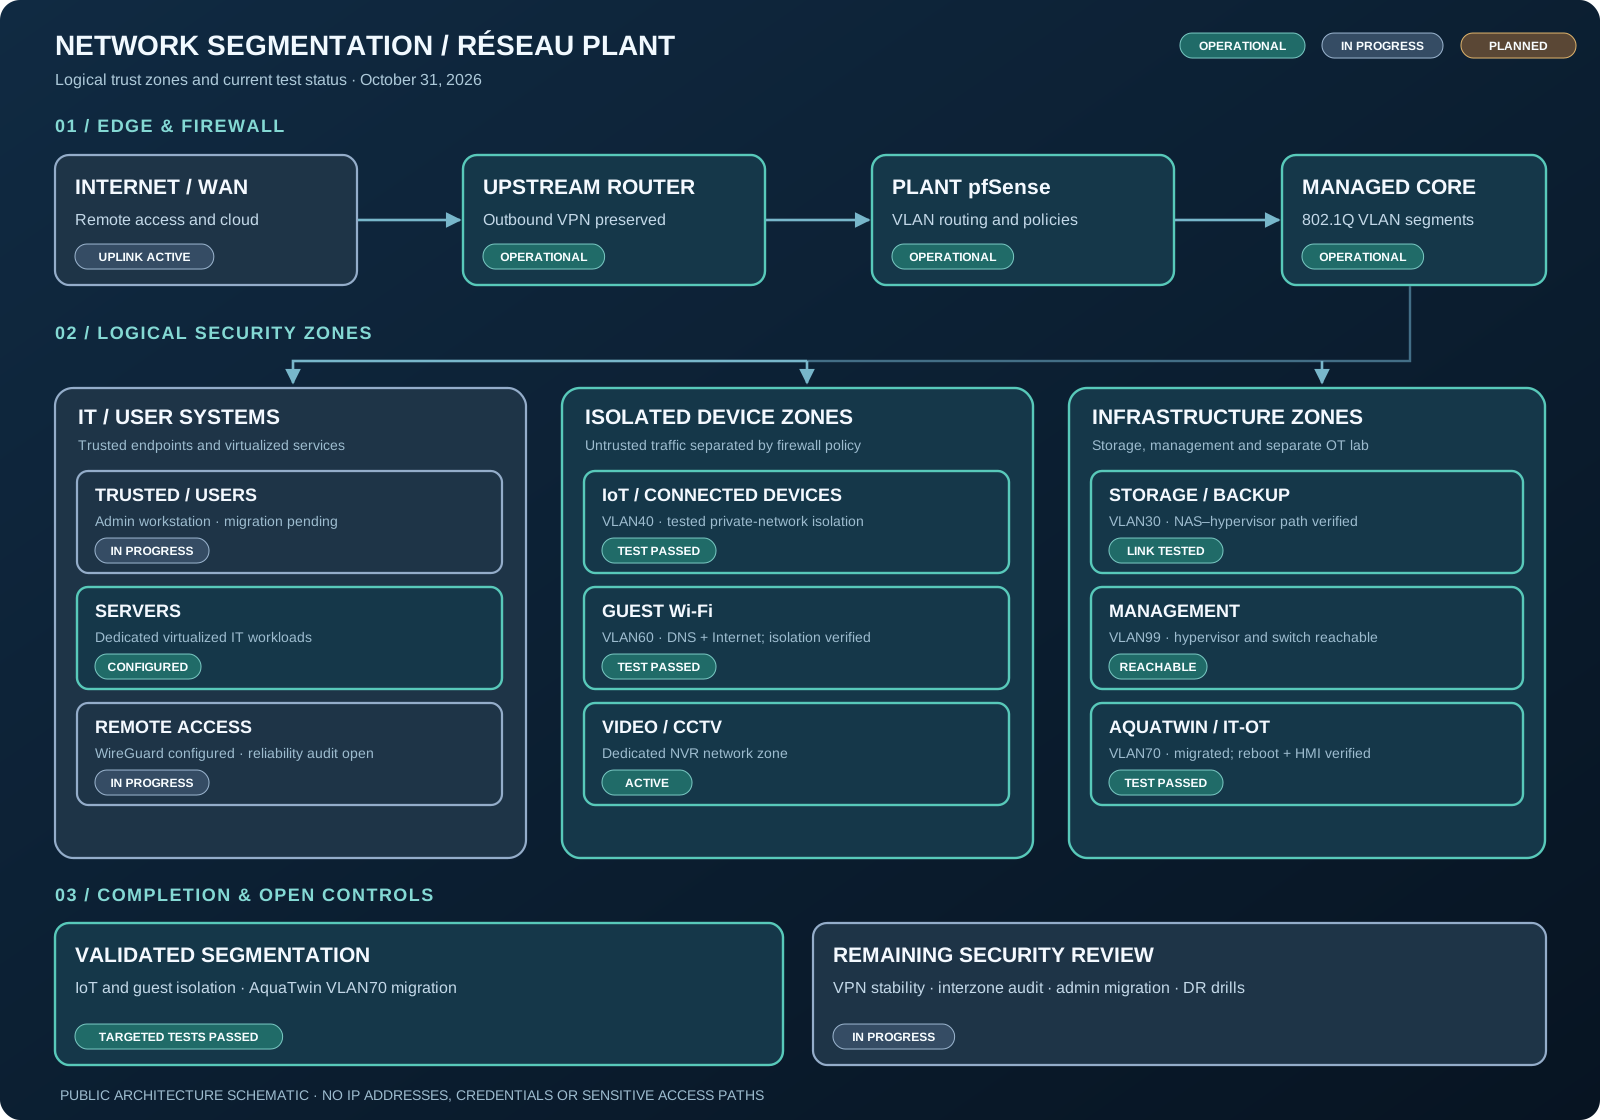
Résultats observés en laboratoire; tests partiels, sans audit indépendant ni certification.
Du simulateur à Ignition et aux sauvegardes.
Lien AT-FW01 migré; interface héritée déconnectée.
Pare-feu, simulateur, OpenPLC et Ignition en service après redémarrage.
Démo accessible; droits en lecture seule à revérifier.
Montage NFS sain et copie cloud active; restauration intégrale à démontrer.
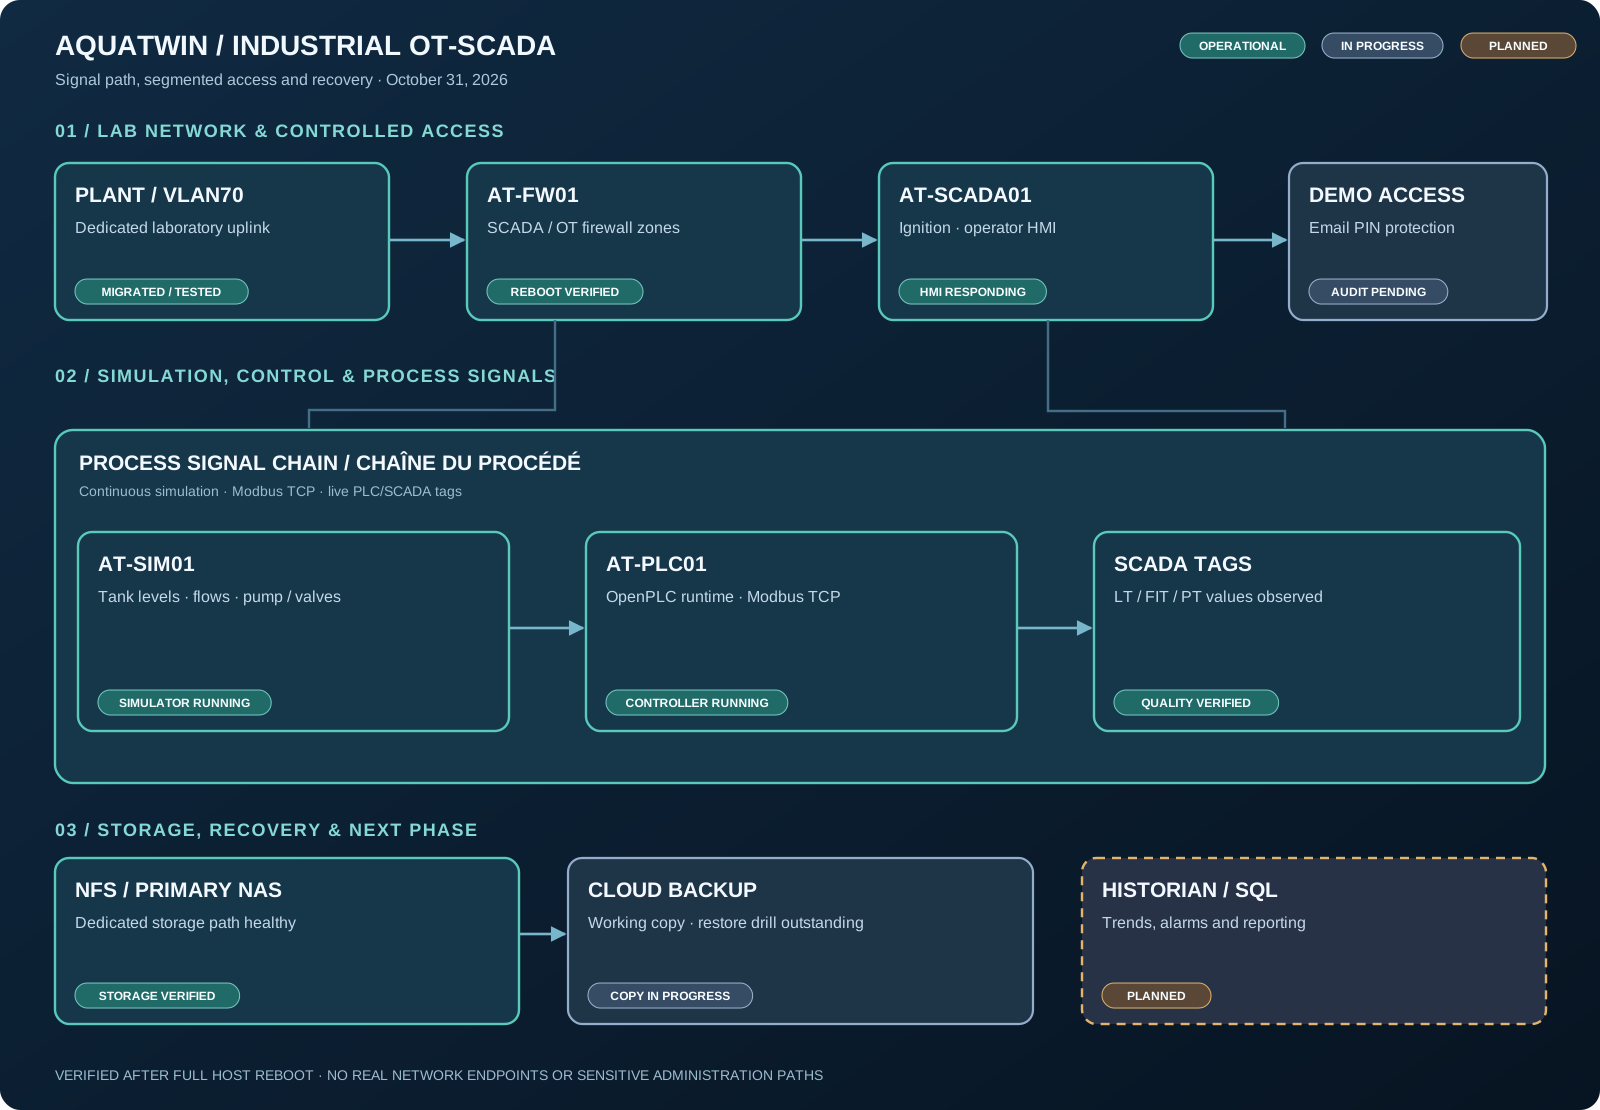
Résultats observés en laboratoire; tests partiels, sans audit indépendant ni certification.
PLANT conserve des VLAN distincts, notamment IoT et invités. AquaTwin SCADA fonctionne sur Proxmox; les sauvegardes infonuagiques TrueNAS et AquaTwin sont actives avec validation de restauration en cours.
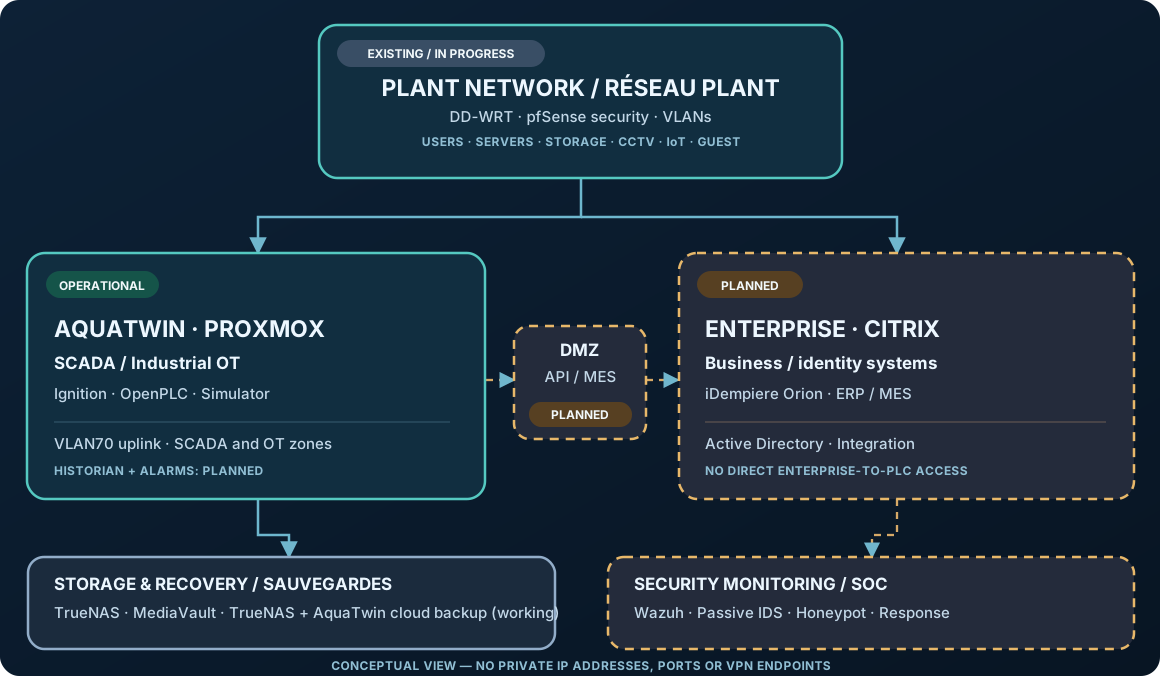
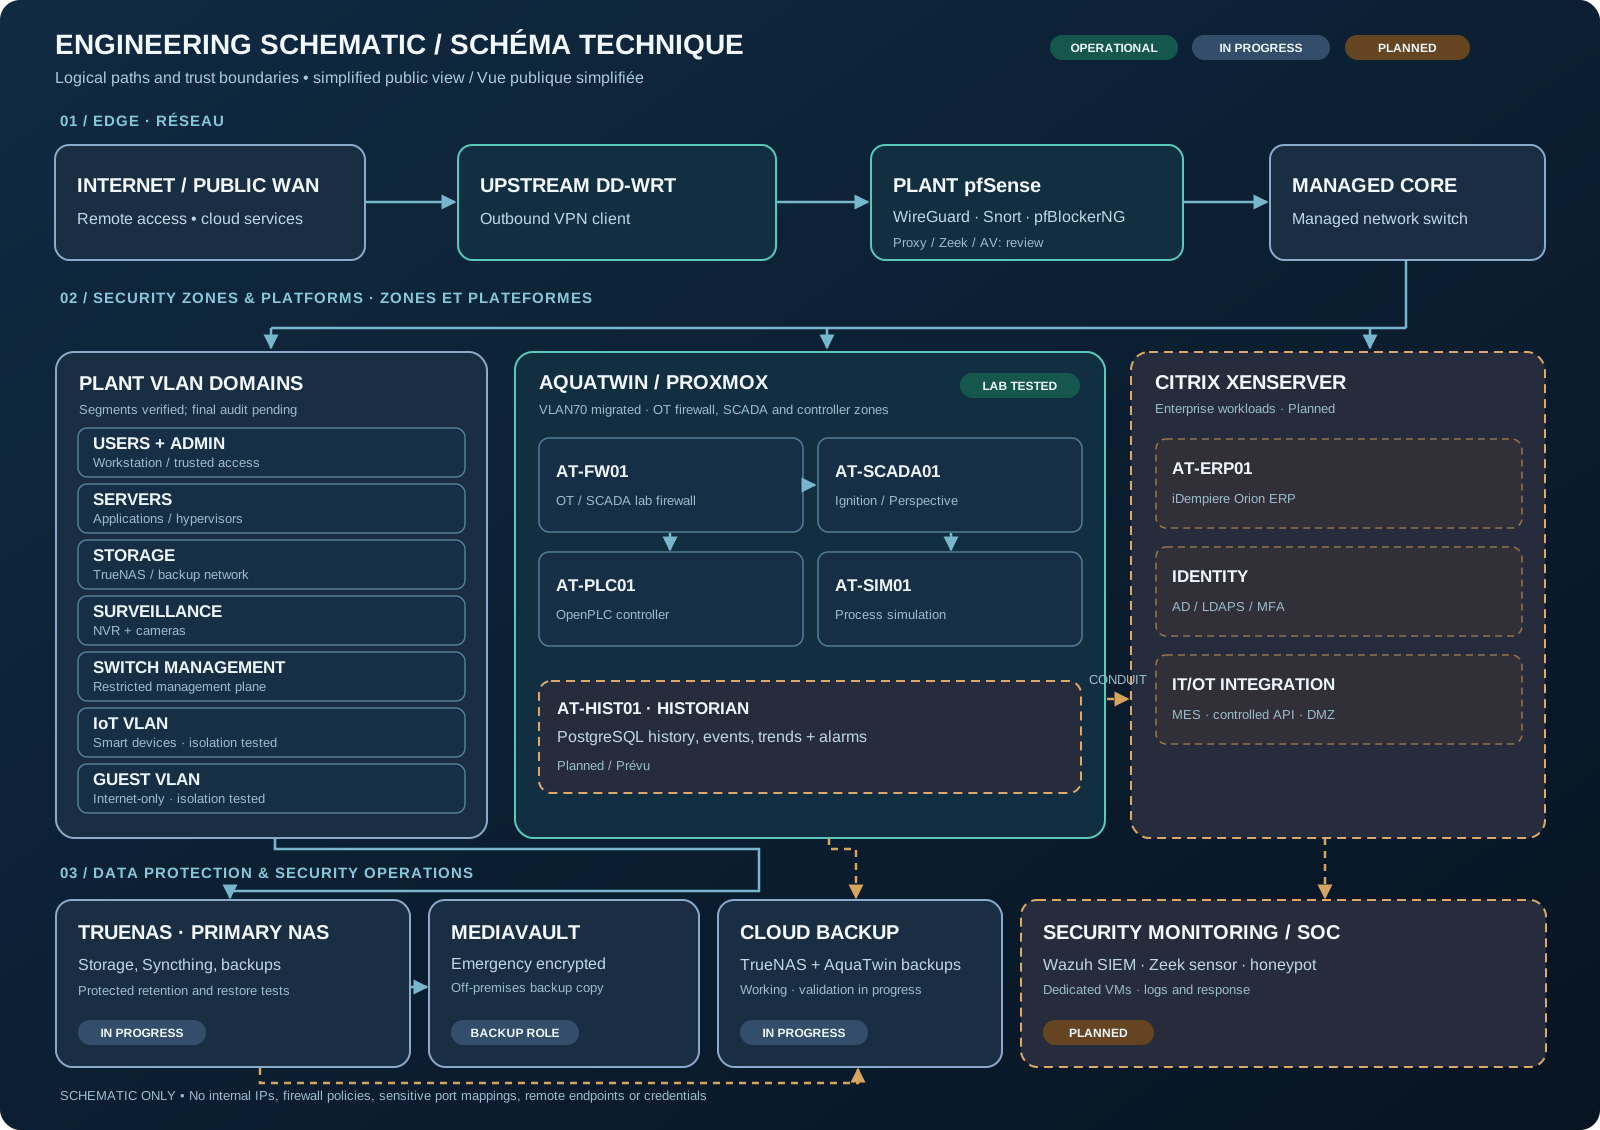
Aucun adressage interne, configuration VPN ou port physique sensible n’est publié.
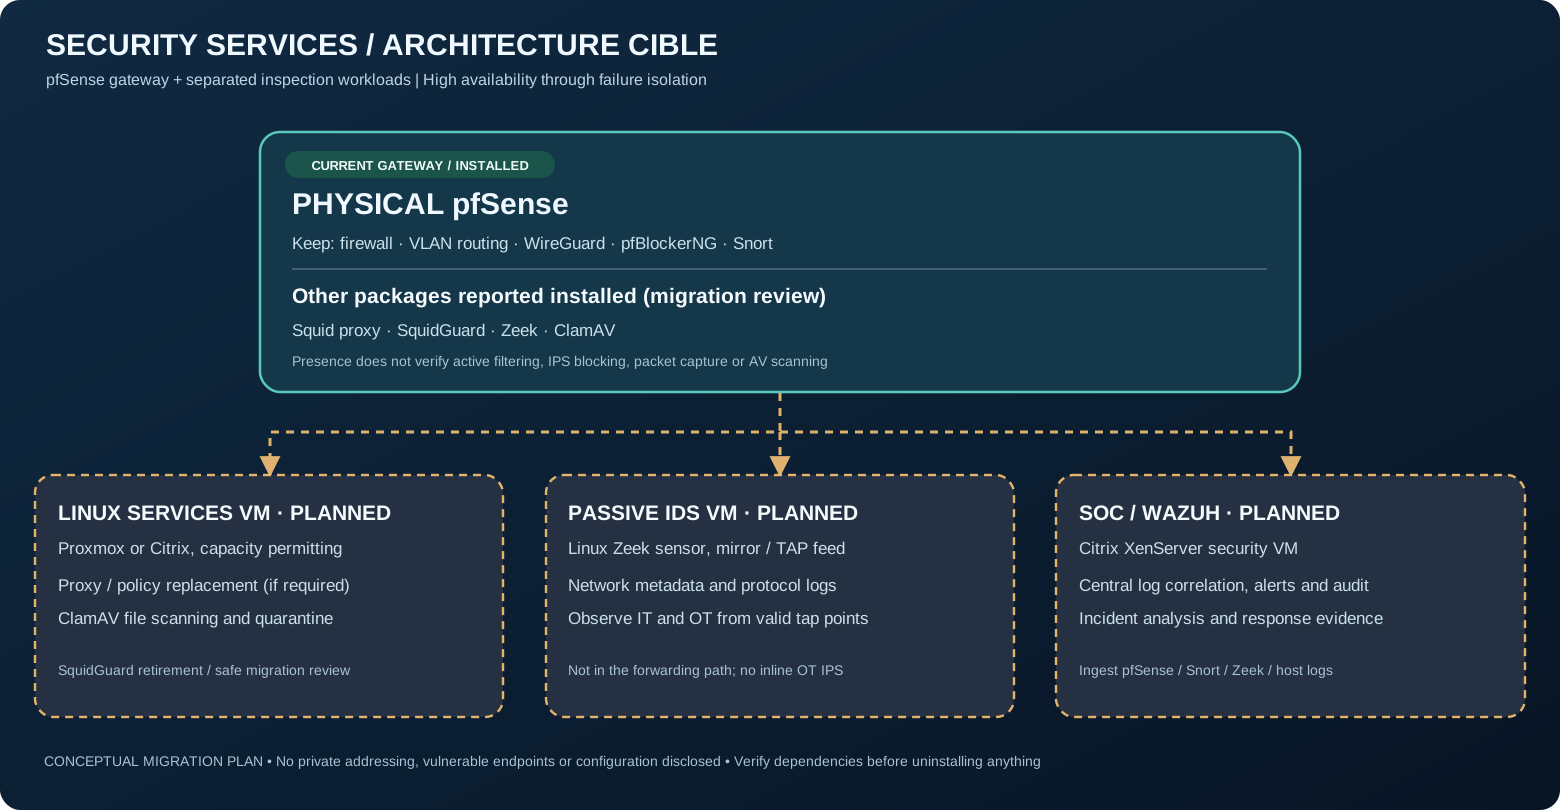
pfSense assure la séparation et les fonctions réseau essentielles; les projets de capteurs passifs, antivirus, proxy dédié et SIEM sont clairement distincts des services installés.